警視廳已成立約 70 人的搜查本部,截至 11 月 6 日尚未傳出犯人遭逮捕的消息;TBS 則引述關係人士報導,問題伺服器的規格存在設計缺陷,攻擊者藉此奪取了管理員權限。
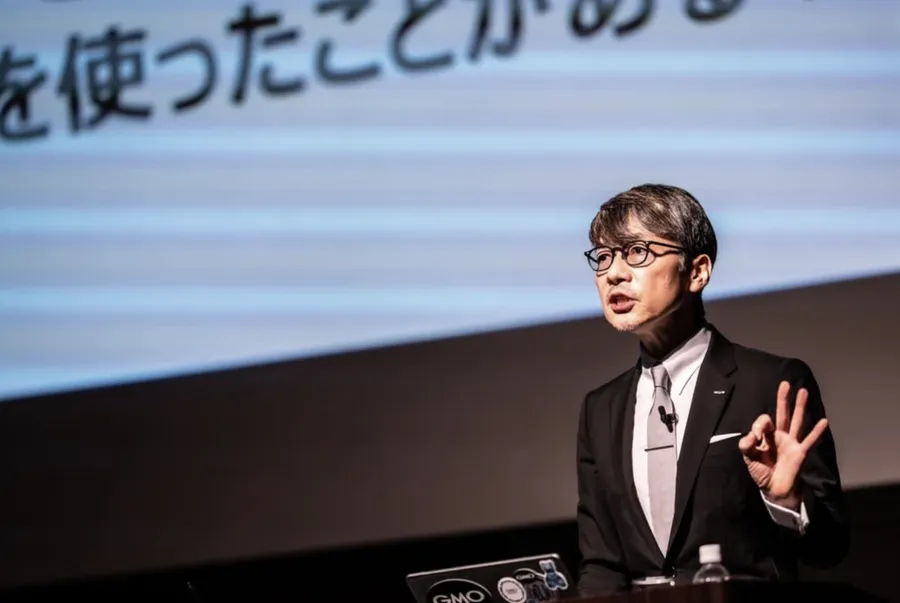
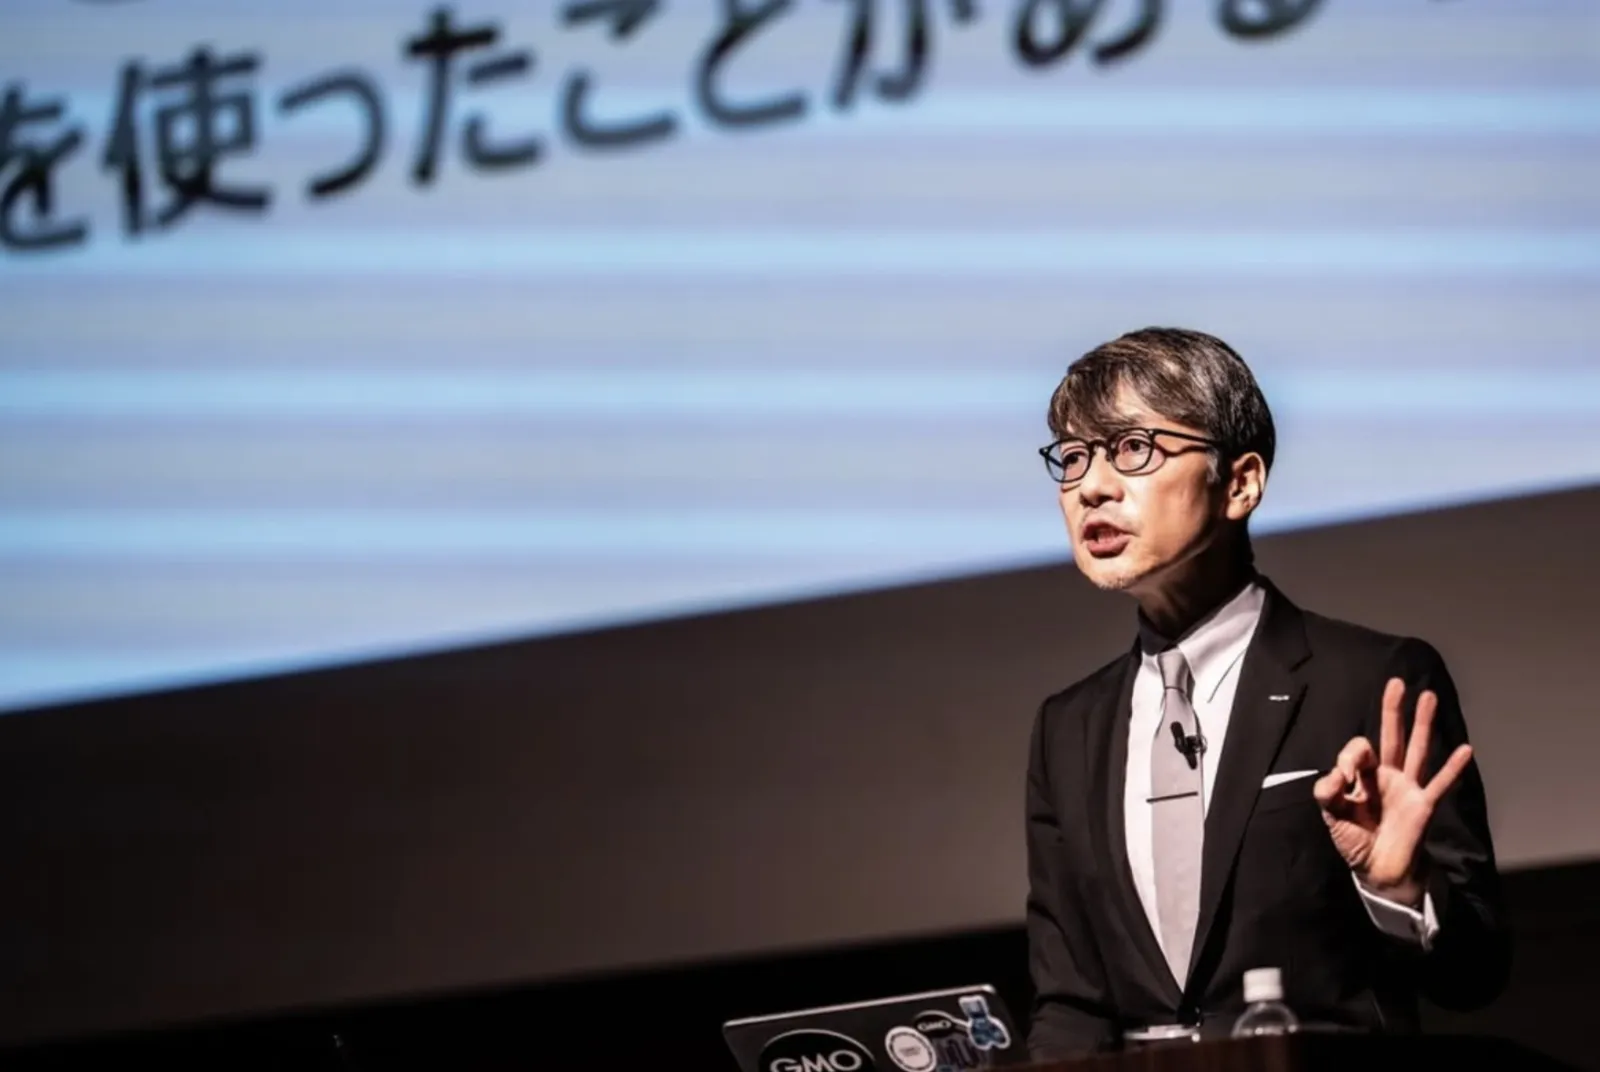
11 月 2 日,日本 GMO 網路集團(GMO Internet Group)代表熊谷正壽在事件後首度召開的記者會上鞠躬道歉,坦承旗下資安公司早在 2024 年就指出的系統問題,未獲即時處理。不過,他也重申 GMO 一毛錢都不會付給犯罪者。
事情要從 10 月 21 日說起。當天,攻擊者要求 GMO 以加密貨幣支付 5,000 萬美元(約新台幣 16 億元)贖金,GMO 拒絕付款;10 月 24 日,GMO 緊急請求日本政府對這起攻擊發動「主動式網路防禦」,作為該制度的「發動第 1 號」案例;10 月 27 日,GMO 再祭出總額上限 100 萬美元(約新台幣 3,296 萬元,約 1.5 億日圓)的懸賞金追緝犯人。
GMO 事件並非孤例。2026 年秋季,日本從燒肉連鎖店、共享汽車到樂天旅遊,接連公布大規模資料外洩,首相高市早苗甚至在 10 月 21 日深夜親自發文,呼籲全國網站管理者修補程式漏洞。
長期蹲點日本的台日新創顧問柯誠(Ko 桑),也在《數位時代》Podcast 中以這波資安風暴為題製作專集。本文從 GMO 事件出發,解析日本剛上路的主動式網路防禦,並整理台灣企業可借鏡的 4 個防駭盲點。
文章目錄
GMO 資安事件,漏洞早被點名卻未修補
日本主動式網路防禦是什麼?民間企業能要求國家出手嗎?
從日本資安事件看台灣企業的 4 個防駭盲點
常見問題
GMO 資安事件,漏洞早被點名卻未修補
「お名前.com 桌面雲」是 GMO 網路公司(GMO Internet)提供的虛擬專用伺服器(VPS),主打外匯(FX)自動交易:投資人在雲端的 Windows 環境執行交易程式,並登入自己的證券與外匯帳戶,讓程式 24 小時自動買賣。
事件經過如下:
- 8 月 5 日: 攻擊者侵入客戶的遠端桌面伺服器。
- 8 月 17 日: 攻擊者奪取管理員帳號,進入 GMO 的管理伺服器。
- 9 月 20 日至 10 月 14 日: 攻擊者透過管理伺服器,把惡意程式散布到最多 26,739 台客戶虛擬機。
- 10 月 20 日: GMO 接獲客戶詢問後調查,才發現惡意程式;管理伺服器失守 2 個多月都未能察覺。
- 10 月 21 日: 攻擊者發出勒索信,同一天就開始操作客戶的交易帳戶、刻意製造虧損,涉及國內外 70 家以上證券與外匯業者。
- 10 月 27 日: 由於遠端桌面的「磁碟共用」功能預設開啟,用戶本機的檔案也可能被存取,GMO 呼籲用戶備份資料、拔除網路線並關機。
GMO 的回應相當強硬:拒付贖金,全額補償客戶因非法交易造成的損失,每人另發 5,000 日圓(約新台幣 1,044 元)慰問金,並設立上限 100 萬美元的懸賞追緝犯人,截至記者會已收到約 700 件情報。
但 11 月 2 日的記者會揭露了另一面。GMO 旗下資安公司 GMO 網路安全(GMO Cyber Security by Ierae)早在 2024 年 4 月就檢測這項服務並指出問題,GMO 網路公司雖在 2024 年 4 至 5 月做了 4 次緊急維護,但深度與速度都不足,部分對策也因開發時程而延後;這份警告只傳到事業與系統主管層級,沒有上報給熊谷正壽。熊谷表示,警訊沒有往上傳的機制問題由他負全責;GMO 也宣布熊谷等 4 名高層減薪 20% 至 30%,為期 3 個月。
日本 IT 技術媒體 @IT 指出,事件的核心問題其實相當基礎:專家警告遭擱置、為方便而開啟的設定沒有關閉,以及入侵 2 個多月都未被察覺。
GMO 集團的資安問題也不只桌面雲一起。根據 J-CAST 報導,負責認證業務的 GMO GlobalSign 10 月 30 日公布,旗下單一登入服務「GMO Trust Login」因設定錯誤,自 2017 年 11 月起約 9 年間都能從外部讀取客戶資料,涉及 2,492 家企業、4 萬 5,030 人,且已確認遭第三方取得;GMO 集團也向該媒體表示,目前正對集團全體服務進行總點檢。另據 INTERNET Watch 報導,經營支付代收業務的 GMO 支付閘道(GMO Payment Gateway)11 月 2 日也公布,提供給信用卡公司 Life Card 的服務出現不當使用者的行為,69 筆顧客資料可能遭竊取。
GMO 網路集團小檔案
1991 年由熊谷正壽創立,在東京證券交易所 Prime 市場上市,業務涵蓋網路基礎設施、網路資安、網路廣告與媒體、網路金融與加密資產。截至 2026 年 6 月底,集團公司共 157 家,其中 12 家上市。
與這次事件相關的集團子公司有:
- GMO 網路公司(GMO Internet): 經營網域、雲端與租賃主機等網路基礎服務,「お名前.com 桌面雲」就是由它提供。
- GMO 網路安全(GMO Cybersecurity by Ierae): 集團旗下的資安公司,擁有白帽駭客團隊,提供系統弱點檢測等服務;2024 年曾檢測桌面雲並指出問題。
日本主動式網路防禦是什麼?民間企業能要求國家出手嗎?
主動式網路防禦是日本 2026 年 10 月 1 日上路的資安新制度:政府確認有針對國家或基幹基礎設施的攻擊後,警察或自衛隊可以透過網路連進攻擊來源的伺服器,刪除惡意程式,讓攻擊者無法繼續使用。
10 月 24 日,GMO 請求日本政府對這起攻擊發動「主動式網路防禦」,由政府主導追蹤、阻斷並無力化攻擊基盤。
這套制度的法源,是 2025 年 5 月 16 日國會通過的《網路對處能力強化法》。過去日本受限於憲法的「專守防衛」與「通信秘密」原則,以及《非法存取禁止法》,就算查出攻擊者使用的境外跳板伺服器,執法人員未經同意連進去處理,本身也可能觸法。
新法上路的 2 項制度中,「官民合作」要求基幹基礎設施業者申報重要系統並通報事故;「存取與無害化措施」就是前述的反制權限。政府行使權限,則由 2026 年 4 月成立的獨立「網路通信情報監理委員會」監督。
問題在於,GMO 不是法律指定的「特定社會基盤事業者」,而且這項制度應由政府主動判斷,不是民間企業提出要求就啟動。熊谷正壽回應,他理解這 2 點,但民營企業只能各自防禦與事後應對,面對跨國犯罪集團有其極限。支持與審慎兩方的主要論點如下:
- 支持方: GMO 的網域、憑證與金融交易雲端服務,實際上支撐著日本大量的網路與金融活動;面對躲在海外的勒索集團,單靠一家民營企業的白帽駭客,也沒有合法權限摧毀對方的伺服器。
- 審慎方: 新法保護的核心是電力、鐵路、銀行帳務等關乎國本的系統。如果任何一家雲端業者因自身系統出問題遭勒索,都能要求警察或自衛隊跨國進入他國伺服器,可能引發外交摩擦,也會讓企業產生「出事有國家反擊」的道德風險。
11 月 2 日記者會揭露內部警告遭擱置後,審慎方的論點更有分量。GMO 的請求也不等於政府已決定實施;目前公開可見的政府動作,是總務省 10 月 27 日要求電氣通信事業者協會等團體封鎖攻擊者網站,但攻擊者網站在 28 日凌晨已遭美國業者以違反規約為由停用網域;財務大臣兼金融擔當大臣片山皋月則呼籲金融機構防範潛在攻擊。
從日本資安事件看台灣企業的 4 個防駭盲點
從這波日本資安事件中,台灣企業至少可以記取 4 個教訓:讓資安警訊傳得到決策層、把供應鏈與外圍系統納入防護、不保留不需要的個資,以及定期檢查預設設定;一般民眾則要提防利用外洩資料的精準詐騙。
今年 9 至 10 月,日本從政府共用平台、雲端服務、會員 App 到航空公司,接連傳出資安事件。把 GMO 和這些案例放在一起看,這 4 個教訓分別來自:
- 警訊要傳得到決策層: GMO 的漏洞早在 2024 年就被旗下資安公司指出,卻停在主管層級,沒有上報給經營者,後續也沒有追蹤是否修補完成。資安檢測的結果,需要明確的上報門檻與追蹤機制。
- 供應鏈與外圍系統一樣是破口: 日本大企業常把系統層層轉包到第 4、第 5 層的小型開發商,總部很難掌握末端用了哪些開源套件。
軟銀旗下的雲端服務商 IDC Frontier,栽在認證系統的開源軟體漏洞;郵件服務商 Yumirlink 被攻破,牽連 JR 東海、萬代南夢宮等客戶;日本航空的外洩,則來自委外的西班牙訂位系統商 Amadeus;樂天旅遊出事的也不是日文主站,而是海外子公司網站與多語言網站。
就連 GMO 集團的 GMO 支付服務(GMO Payment Service),11 月 5 日也公布受託律師事務所用來寄信的外部郵件服務遭入侵,最多約 10.7 萬筆資料受影響。 - 不需要的資料就不要留: 日本共享汽車服務 Times Car 原本把駕照等證件影像保存到會員退會後 7 年,最終約 146.5 萬件有外傳跡象。驗證完成後只保留「已驗證」的紀錄,外洩時的損失就小得多;日本個人情報保護委員會 10 月 7 日也發布警示,要求業者檢視並刪除不需要的資料。
- 預設設定要定期檢查: GMO 遠端桌面的「磁碟共用」原本為了方便而預設開啟,卻讓攻擊從雲端延伸到用戶自己的電腦。
這些盲點並非個案。日本警察廳統計,2026 年上半年國內勒索軟體受害通報達 123 件,創下 2020 年下半年開始統計以來的半年度新高,其中中小企業占 79 件。進入秋季後,大型外洩案接連公布:
12 起事件,日本企業在哪裡失守?
2026 年 9 至 10 月日本重大資安事件|點任一列展開入侵路徑與影響|資料截至 2026 年 11 月 5 日
9/11|數位廳 GSS:攻擊者從 VPN 設備漏洞進門,借維運人員帳號大量讀取檔案。(約 24.6 萬筆)
怎麼進門:攻擊者利用網路連線設備(VPN)的漏洞侵入政府共用業務平台 GSS。數位廳 6 月 25 日偵測到維運人員帳號大量存取伺服器檔案,7 月 9 日確認入侵途徑。
外洩了什麼:姓名、電子郵件、電話、住址等;數位廳表示不含一般國民資料。
波及多大:約 24.6 萬筆,其中府省廳職員與公務員約 18.9 萬筆、業務往來的業者與個人約 5.7 萬筆。
處置:7 月 9 日停用該帳號,並切斷遭入侵設備的對外連線。數位廳以資安考量為由,未公布漏洞編號。
資料來源:Impress 報導 ↗、ASCII 報導 ↗
9/16|Gyazo:圖片上傳伺服器的漏洞,讓攻擊者能在系統上執行任意指令。(約 2,362 萬筆)
怎麼進門:9 月 11 日,攻擊者利用圖片上傳伺服器的漏洞入侵,並在系統上執行任意指令。
外洩了什麼:用戶名稱、電子郵件、密碼雜湊值、X 連動權杖等;另含圖片的上傳 IP、位置資訊、圖中文字辨識結果等附屬資料。不含卡號等支付資訊。
波及多大:用戶資料約 2,362 萬筆(含未登記電子郵件的匿名帳號),圖片附屬資料約 4.9 億筆;9 月 25 日續報另有已刪除圖片的附屬資料約 1.74 億筆。
處置:9 月 12 日凌晨前切斷入侵途徑,外洩的認證資訊已失效或受限。營運商 Helpfeel 呼籲用戶變更密碼。
資料來源:Impress 報導 ↗、ASCII 報導 ↗
9/18|Nichirei:7 月遭網路攻擊拖累出貨,9 月確認員工與客戶資料外洩。(53,866 筆)
怎麼進門:官方尚未公布入侵途徑。7 月 13 日發生系統障礙,入出庫業務受影響。
外洩了什麼:配送客戶、交易對象的幹部與員工,以及員工、離職者、家屬與求職者資料;員工資料含薪資、獎金與人事資訊。不含信用卡資訊。
波及多大:3 類合計 53,866 筆:配送客戶 3,308 筆、交易對象 6,849 筆、員工等 43,709 筆。
處置:全據點 7 月 24 日恢復正常運作;9 月 11 日已向個人情報保護委員會報告,原因與影響範圍持續調查。
9/28|Times Car:網站系統漏洞遭利用,退會多年的會員證件影像也被帶走。(約 660 萬個帳號)
怎麼進門:網站系統的漏洞遭利用。9 月 25 日上午偵測到異常,9 月 26 日 7 時 25 分前完成阻斷。
外洩了什麼:姓名、住址、生日、電話、電子郵件、加密密碼,以及駕照等證件影像(已加密)。不含信用卡資訊。
波及多大:約 660 萬個帳號,含已退會與未完成註冊者;約 146.5 萬件證件影像有傳送到外部的跡象。
處置:向受影響用戶發放 3,000 日圓(約新台幣 626 元)等值慰問金。證件影像原本保存到退會後 7 年,改為註冊完成後不再保留,現有影像 10 月底前刪除。
資料來源:@IT 報導 ↗、ASCII 報導 ↗
9/28|京王電鐵:遭勒索軟體攻擊,官方表示鐵路運行不受影響。(調查中)
京王電鐵 9 月 28 日公布遭勒索軟體攻擊,鐵路運行未受影響。入侵途徑、是否有資料外洩與受影響範圍,官方仍在調查中。
資料來源:マイナビ 9 月事件整理 ↗
查看更多(其餘 7 起事件)
10/5|燒肉 King:官方 App 的會員系統遭入侵,幾乎所有會員資料外洩。(約 1,079 萬筆)
怎麼進門:10 月 2 日確認會員管理系統遭第三者入侵;公布時原因與入侵途徑仍在調查。
外洩了什麼:會員編號、姓名(App 登錄名)、電子郵件、電話。不含密碼、生日與點數消費紀錄,公司也不保存支付資訊。
波及多大:1,080 萬 8,784 筆註冊資料中,1,078 萬 8,963 筆外洩,約占 99.8%。
處置:確認入侵後切斷連線,App 持續提供服務;已向個人情報保護委員會報告並報案。
資料來源:@IT 報導 ↗、ASCII 報導 ↗
10/7|IDC Frontier:認證系統的開源軟體漏洞,讓攻擊者拿下雲端的管理權限。(495 家企業與地方政府)
怎麼進門:攻擊者利用雲端入口網站認證系統所用開源軟體的漏洞入侵,再經管理主控台取得虛擬化平台的管理員權限。
外洩了什麼:虛擬伺服器內的資料未見外傳跡象;入口網站的登錄資訊,最多 71 家遭非法查詢。
波及多大:東日本區域 1 的 4 個區受害,495 家企業與地方政府的虛擬伺服器停止並遭加密,部分客戶資料難以復原。
處置:重建入口網站、改用外部身分驗證服務,限制連線來源 IP 並強制多因素驗證,分 3 階段恢復服務。
資料來源:@IT 調查結果報導 ↗、マイナビ 報導 ↗
10/19 起|Yumirlink:郵件發送服務被攻破,客戶企業的會員名單跟著外洩。(累計 5,162 萬筆,含重複)
怎麼進門:郵件發送服務 Cuenote 的漏洞遭利用,攻擊者取得認證資訊並植入惡意程式。10 月 16 日確認入侵。
外洩了什麼:客戶企業用來發信的名單,含電子郵件地址等。
波及多大:49 套客戶系統累計 5,162 萬 8,280 筆(含重複),另有 16 套仍在清查。公布受影響的包括 JR 東海、JR 西日本、JR 九州、理索那銀行、野村證券、Cybozu,萬代南夢宮的鋼彈基地會員有 34 萬 6,247 筆。
處置:件數仍可能增加。累計筆數不等於受害人數,同一人可能出現在多家企業的名單中。
10/21|PHP 漏洞:全球約 7 成網站使用的程式語言爆出嚴重漏洞,首相深夜喊話。(多家服務暫停)
這起屬於程式語言漏洞的緊急應變,並非已確認的入侵事件。
漏洞是什麼:2 項被列為最高緊急等級的漏洞,可讓攻擊者不需登入,就從外部執行惡意程式。
為什麼緊張:修補檔預告於日本時間 21 日 23 時公開。修補前後的程式差異,可能被攻擊者拿來找出弱點。
影響了誰:BASE、pixiv、DMM、niconico 與多款遊戲在 21 日晚間暫停服務或緊急維護。
處置:高市早苗 22 時左右在 X 呼籲當晚完成修補,必要時暫停網站;其個人官網也一度暫停,22 日下午恢復。
10/21|GMO お名前.com 桌面雲:從客戶的遠端桌面進門,拿下管理伺服器後散布惡意程式。(最多 26,739 台)
怎麼進門:8 月 5 日侵入客戶的遠端桌面伺服器,8 月 17 日奪取管理員帳號、進入 GMO 管理伺服器;到 10 月 20 日才被發現。
外洩了什麼:客戶資料遭帶出,攻擊者用客戶的交易帳戶下單造成虧損。遠端桌面的磁碟共用預設開啟,用戶本機檔案也可能被存取。
波及多大:最多 26,739 台客戶虛擬機被散布惡意程式;遭操作的帳戶分布在國內外 70 家以上證券與外匯業者。
處置:拒付 5,000 萬美元(約新台幣 16 億元)贖金;非法交易損失全額補償,每人發 5,000 日圓慰問金,並設上限 100 萬美元的懸賞。旗下資安公司 2024 年就指出問題,未被即時處理。
資料來源:@IT 記者會整理 ↗、熊谷正壽部落格 ↗
10/26|樂天旅遊:出事的不是日文主站,而是海外子公司網站與多語言網站。(最多約 354 萬筆)
怎麼進門:樂天未公布入侵手法。兩處破口分別是新加坡子公司 Rakuten Travel Xchange 管理的海外飯店預約頁面,以及樂天集團營運的多語言預約網站。
外洩了什麼:姓名、電子郵件、電話;部分預約者含飯店名稱、金額與同行者姓名,約 3.6 萬筆含卡號末 4 碼等。多語言網站的管理後台也遭存取。
波及多大:海外頁面登入者最多約 260 萬筆、預約者約 4 萬筆;多語言網站用戶約 86 萬筆、住宿設施員工帳號約 4 萬筆。合計最多約 354 萬筆,可能有重複。
處置:兩處分別於 9 月 16 日、10 月 21 日完成修補。樂天表示僅憑這些資訊無法盜刷,但詳細訂房資料可能被用於精準釣魚。
資料來源:Impress 報導 ↗、iThome 報導 ↗
10/28|日本航空:日航自己的系統沒被攻破,出事的是委外的訂位系統商。(約 9.2 萬人)
怎麼進門:日本航空與日本越洋航空委託的西班牙旅客服務系統商 Amadeus 遭非法存取;入侵手法未公布。
外洩了什麼:部分顧客的預約資料遭外部查看;不含信用卡資訊與密碼。
波及多大:約 9.2 萬人,其中約 2,000 人的護照號碼等資料可能遭查看。
處置:日本航空 10 月 28 日公布;Amadeus 端的入侵原因仍待說明。
資料來源:Aviation Wire 報導 ↗
破口不一定在自家門口。GSS 的 VPN 設備、IDC Frontier 的開源套件、Yumirlink 與 Amadeus 這類委外服務,都成了入口。Times Car 的事件則提醒:資料留得越久,外洩時的代價越高。
資料來源:未來商務依官方公告與日本媒體報導整理
對準備進軍日本的台灣團隊來說,這波事件也讓日本大企業對外部供應商的資安審查更加嚴格。把資料最小化的設計當成產品賣點,例如完成線上身分驗證(eKYC)後立即銷毀證件影像,並提早取得日本政府雲端採購採用的 ISMAP 等認證、備妥日文版的資安架構與事故應變白皮書,都有助於通過採購審查。
企業的 4 個盲點之外,一般民眾也要提防精準詐騙。樂天旅遊外洩的資料同時包含旅客姓名、同行者、入住飯店、金額與信用卡末 4 碼,詐騙者可以偽裝成飯店,寄出「信用卡預授權失敗,請重新驗證」的通知,細節完全正確,一般人極難分辨。因此不能只看完整卡號有沒有外洩;駕照等證件影像外洩,也可能被拿來冒名。
常見問題
Q1:GMO 為什麼拒付贖金,又為什麼道歉?
GMO 集團代表熊谷正壽表示,攻擊者的目的是錢,付款只會助長犯罪,因此改為全額補償客戶損失,並懸賞追緝犯人。道歉則是因為 11 月 2 日的記者會證實,旗下資安公司 2024 年就指出系統問題,卻沒有被即時處理,也沒有上報給經營層。
Q2:日本主動式網路防禦是什麼?
這是日本 2025 年 5 月通過、2026 年 10 月 1 日起上路的資安新制度。政府確認有針對國家或基幹基礎設施的攻擊後,警察或自衛隊可以透過網路連進攻擊來源的伺服器、刪除惡意程式;基幹基礎設施業者也須申報重要系統並通報事故。是否動用由政府判斷,民間企業提出請求,不等於政府會實施。
制度的施行時程如下:
- 2025 年 5 月 16 日: 國會通過《網路對處能力強化法》。
- 2025 年 7 月 1 日: 原內閣網路安全中心(NISC)改組為國家資安統括室(NCO)。
- 2026 年 4 月 1 日: 設立獨立的「網路通信情報監理委員會」。
- 2026 年 10 月 1 日: 「官民合作」與「存取與無害化措施」上路。
- 2027 年 11 月 22 日前: 「通信情報利用」以政令訂定施行日。
Q3:企業如何降低供應鏈與委外廠商的資安風險?
日本這波事件中,軟銀旗下的雲端服務商 IDC Frontier 栽在開源軟體漏洞,郵件發送服務商 Yumirlink 被攻破後牽連 JR 東海、萬代南夢宮等客戶,日本航空的外洩則來自委外的西班牙訂位系統商 Amadeus。
企業應掌握自家使用的委外服務、開源套件與海外子公司系統,並把它們納入與核心系統同等的防護與檢查。
Q4:企業該保留哪些個資?為什麼資料留越久風險越高?
原則是只保留業務必要的資料。資料留得越久、累積越多,系統一旦被攻破,外洩的人數與資料種類就越多。日本共享汽車服務 Times Car 原本把駕照等證件影像保存到會員退會後 7 年,遭駭後約 146.5 萬件有外傳跡象,外洩帳號也包括已退會的會員,事後改為註冊完成即不再保留。日本個人情報保護委員會 10 月 7 日也發布警示,要求業者檢視並刪除不需要的資料。
Q5:個資外洩後,一般人最可能遇到什麼詐騙?
最常見的是精準詐騙。外洩的訂房明細若包含姓名、同行者、入住飯店與信用卡末 4 碼,詐騙者就能偽裝成飯店,寄出細節完全正確的「信用卡驗證失敗」釣魚信,因此不能只看完整卡號有沒有外洩。駕照等證件影像外洩,也可能被拿來冒名。
收聽完整 Podcast|東京在線EP45_ 日本資安風暴來臨!你的護照與信用卡有被外洩嗎?從GMO懸賞 1.5 億反擊駭客,看2026日本的「主動式網路防禦法」
(本文初稿為 AI 編撰)